Ransomware to złośliwe oprogramowanie szyfrujące dane lub blokujące dostęp do systemu w celu wymuszenia okupu. Ataki ransomware dotykają firmy, osoby prywatne i instytucje publiczne, a ich skutkiem bywa paraliż operacyjny, utrata dostępu do danych, przestój sprzedaży oraz ryzyko naruszenia ochrony danych osobowych. Z perspektywy biznesu problem nie dotyczy wyłącznie działu IT. To również kwestia zgodności z RODO, ciągłości działania, relacji z klientami i odpowiedzialności zarządczej.
Z perspektywy prawnej i organizacyjnej najważniejsze są cztery filary ochrony przed ransomware: regularne kopie zapasowe offline, szybkie aktualizacje oprogramowania po wydaniu łatek bezpieczeństwa, segmentacja sieci oraz szkolenia antyphishingowe dla pracowników. Jeżeli mimo to dojdzie do incydentu, liczą się pierwsze godziny: izolacja zainfekowanych urządzeń, zabezpieczenie logów, ocena skali naruszenia i decyzja, czy incydent podlega zgłoszeniu do Prezesa UODO oraz do właściwych zespołów reagowania, w tym CERT Polska.
Czym jest ransomware i na czym polegają ataki ransomware
Ransomware to odmiana malware, której celem ataku jest uniemożliwienie ofierze korzystania z danych lub systemów do czasu zapłacenia okupu. Najczęściej przestępca próbuje zaszyfrować pliki, bazy danych, zasoby współdzielone albo blokuje dostęp do urządzeń. W nowszych kampaniach atakujący nie ograniczają się do samego szyfrowania. Równolegle prowadzą eksfiltrację danych, a następnie żądają pieniędzy pod groźbą ich ujawnienia.
Atak ransomware może dotknąć zarówno środowiska Windows, jak i serwery, systemy kopii, pocztę firmową czy konta administratorów. Ofiarą ataku ransomware stają się nie tylko duże podmioty. Dla małej i średniej firmy jeden zainfekowany komputer, przejęte hasło do poczty albo pobrany załącznik phishingowy mogą wystarczyć, aby zablokować kluczowe procesy operacyjne.
W praktyce oprogramowanie ransomware działa dziś jako element szerszego modelu przestępczego. Coraz częściej spotykany jest RaaS, czyli ransomware-as-a-service. Oznacza to, że grupa ransomware udostępnia narzędzia, infrastrukturę i skrypt atakującemu, który nie musi samodzielnie tworzyć złośliwego kodu. Taki model obniża próg wejścia i zwiększa skalę zagrożeń.
Jak działa atak ransomware – przebieg w 4 etapach
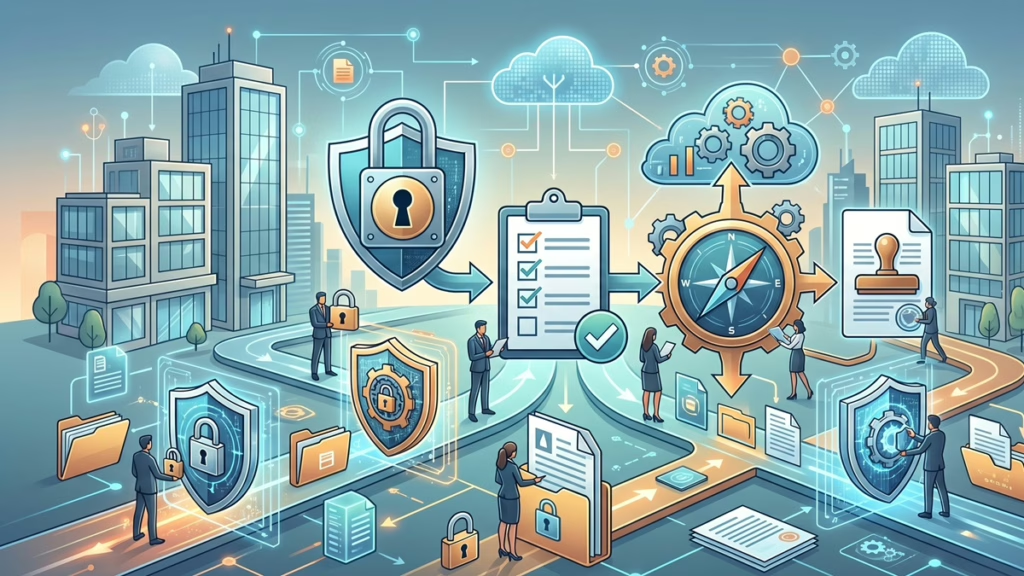
Typowy atak typu ransomware przebiega w czterech etapach. Taki schemat dobrze pokazuje, dlaczego samo oprogramowanie antywirusowe nie wystarcza.
1. Infekcja wstępna
Najczęstszym wektorem jest phishing: wiadomości e-mail z linkiem, złośliwy załącznik, fałszywa faktura, podszycie pod dostawcę albo prośba o pobranie aktualizacji. Inną drogą są luki w zabezpieczeniach, niezałatane usługi zdalne, przejęte hasło do VPN lub RDP oraz skompromitowane konta użytkownik. W tym etapie wystarczy, że pracownik kliknie podejrzane łącze albo uruchomi plik.
2. Eskalacja uprawnień i rekonesans
Po uzyskaniu dostępu atakujący starają się podnieść uprawnienia, wyłączyć mechanizmy ochronne, skanować sieć i uzyskać dostęp do kolejnych zasobów. Szukają serwerów plików, systemów ERP, repozytoriów dokumentów, skrzynek pocztowych i kopii. Jeżeli w organizacji nie ma segmentacji sieci, jedna infekcja może szybko objąć wiele urządzeń.
3. Eksfiltracja i szyfrowanie
Następnie cyberprzestępca kopiuje wybrane dane, a potem próbuje szyfrować pliki na stacjach roboczych, udziałach sieciowych i serwerach. Crypto ransomware blokuje dostęp do plików za pomocą silnych algorytmów kryptograficznych, uniemożliwiając ich odczyt bez klucza deszyfrującego. W tym momencie często usuwane są lokalne kopie, migawki i mechanizmy odzyskiwania.
4. Żądanie okupu
Na końcu ofiara widzi komunikat z instrukcją kontaktu i terminem płatności. Przestępca żąda okupu zwykle w kryptowalucie. Coraz częściej groźba obejmuje nie tylko brak możliwości odszyfrowania systemów, ale również publikację wykradzionych danych. To podnosi presję negocjacyjną, ale nie daje gwarancji odzyskania danych ani zakończenia incydentu.
Rodzaje oprogramowania ransomware
Crypto ransomware
Najbardziej rozpowszechniona forma. Jej celem jest zaszyfrować pliki, bazy, archiwa i dokumenty tak, aby użytkownik nie mógł ich odczytać. Zaszyfrowane pliki często otrzymują nowe rozszerzenia, a w katalogach pojawia się notatka z instrukcją zapłacenia okupu.
Locker ransomware
Ten wariant blokuje dostęp do systemu lub urządzeniach, ale nie zawsze szyfruje same dane. Użytkownik nie może zalogować się do stacji roboczej albo uruchomić podstawowych funkcji.
Leakware i double extortion
W tym modelu celem jest również kradzież danych. Nawet jeśli firma odtworzy środowisko z kopii, atakujący nadal może szantażować publikacją informacji poufnych, danych klientów czy tajemnic przedsiębiorstwa.
RaaS
RaaS nie jest osobnym typem szyfrowania, lecz modelem działania. Autorzy narzędzia udostępniają je partnerom, dzieląc się zyskiem z okupu. To jeden z powodów, dla których ataki ransomware są częstsze i bardziej zautomatyzowane.
Jakie są objawy ransomware
Najważniejszy objaw ransomware to nagła utrata dostępu do danych albo systemów połączona z pojawieniem się komunikatu o okupie. W praktyce sygnałów ostrzegawczych jest więcej i warto je znać, aby szybciej reagować.
- zmiana rozszerzeń plików i brak możliwości ich otwarcia,
- pojawienie się plików README, TXT lub HTML z instrukcją płatności,
- nagłe spowolnienie systemu, duże użycie dysk i procesora,
- wyłączony lub nieskuteczny program antywirusowy,
- podejrzane logowania, reset haseł, nowe konta administratorów,
- nietypowy ruch sieciowy i masowe operacje na plikach,
- brak dostępu do udziałów sieciowych lub kopii,
- wiadomości e-mail wysyłane z przejętego konta do innych pracowników.
Jeżeli organizacja dostrzeże takie symptomy, nie należy kontynuować pracy na zainfekowanych urządzeniach ani samodzielnie usuwać śladów. Dla bezpieczeństwa i dla późniejszej analizy ważne jest zachowanie logów, listy procesów i informacji o czasie infekcji.
Skutki ataku: dane, operacje, reputacja i odpowiedzialność prawna
Atak ransomware rzadko kończy się na problemie technicznym. Jego skutki obejmują:
- przestój operacyjny i brak dostępu do kluczowych systemów,
- utratę lub czasową niedostępność danych,
- koszty odtworzenia środowiska i obsługi incydentu,
- kradzież danych osobowych i informacji poufnych,
- ryzyko odpowiedzialności kontraktowej wobec klientów i partnerów,
- utrata reputacji i osłabienie zaufania rynku.
W warstwie prawnej kluczowe jest to, czy doszło do naruszenia ochrony danych osobowych w rozumieniu art. 4 pkt 12 RODO, czyli naruszenia bezpieczeństwa prowadzącego do przypadkowego lub niezgodnego z prawem zniszczenia, utracenia, zmodyfikowania, nieuprawnionego ujawnienia lub nieuprawnionego dostępu do danych osobowych. W przypadku ransomware bardzo często mamy do czynienia co najmniej z utratą dostępności, a nierzadko również z ujawnieniem danych po eksfiltracji.
Administrator ma obowiązek bez zbędnej zwłoki, nie później niż w ciągu 72 godzin po stwierdzeniu naruszenia, zgłosić je organowi nadzorczemu, chyba że jest mało prawdopodobne, by skutkowało ryzykiem naruszenia praw lub wolności osób fizycznych. Wynika to z art. 33 RODO. Jeżeli ryzyko jest wysokie, może powstać również obowiązek zawiadomienia osób, których dane dotyczą, zgodnie z art. 34 RODO.
Znaczenie mają też art. 5 ust. 1 lit. f i art. 32 RODO. Pierwszy wprowadza zasadę integralności i poufności, drugi wymaga wdrożenia odpowiednich środków technicznych i organizacyjnych, z uwzględnieniem ryzyka, w tym zdolności do szybkiego przywrócenia dostępności danych i dostępu do nich po incydencie fizycznym lub technicznym. Innymi słowy: kopie zapasowe, procedury odtworzeniowe, testy i kontrola dostępu nie są dodatkiem, lecz elementem wymaganego poziomu bezpieczeństwa.
Jak zapobiegać ransomware – 4 filary obrony
1. Kopie zapasowe offline i testy odtworzeniowe
Kopie zapasowe powinny być odseparowane od produkcyjnej sieci, objęte kontrolą dostępu i regularnie testowane. Sama informacja, że backup istnieje, nie wystarcza. Trzeba wiedzieć, czy można go odtworzyć, ile to trwa i czy kopie nie zostały także zainfekować lub usunięte przez atakującego.
2. Aktualizacje i zarządzanie podatnościami
Wiele ataków wykorzystuje znane luki w zabezpieczeniach. Firma powinna mieć harmonogram aktualizacji dla systemów operacyjnych, urządzeń sieciowych, aplikacji biznesowych i usług zdalnych. Dotyczy to nie tylko Windows, ale całej infrastruktury. Im krótszy czas wdrożenia poprawek krytycznych, tym mniejsze pole manewru dla atakujący.
3. Segmentacja sieci i zasada najmniejszych uprawnień
Jeżeli użytkownik ma zbyt szeroki uzyskać dostęp do zasobów, jedna infekcja przenosi się dalej. Segmentacja sieci, wieloskładnikowe uwierzytelnianie, ograniczenie uprawnień administratora, twarde zasady dla haseł i separacja środowisk zmniejszają skutki incydentu.
4. Szkolenia antyphishingowe i procedury dla pracowników
Phishing pozostaje podstawowym kanałem wejścia. Pracownicy muszą rozpoznawać podejrzane wiadomości e-mail, umieć zweryfikować nadawcę, nie otwierać nieoczekiwanych załączników i zgłaszać incydent natychmiast po zauważeniu objawów. Dobre szkolenie obejmuje praktyczne scenariusze, a nie wyłącznie teorię.
Co zrobić w przypadku ataku ransomware – procedura pierwszej reakcji
W przypadku ransomware liczy się szybkość i kolejność działań. Poniższa procedura ogranicza skalę szkody i ułatwia wypełnienie obowiązków prawnych.
- Natychmiast odłącz zainfekowane urządzenia od sieci, internetu i zasobów współdzielonych. Nie wyłączaj ich bez potrzeby, jeżeli może to zniszczyć ślady.
- Zablokuj konta, które mogły zostać przejęte, i wymuś zmianę hasło dla uprzywilejowanych użytkowników.
- Zabezpiecz logi, obrazy pamięci, listę procesów, próbki malware i informacje o czasie zdarzeń. To ważne dla analizy technicznej i oceny naruszenia.
- Sprawdź, czy doszło do eksfiltracji danych oraz jakie systemy są objęte incydentem.
- Uruchom procedurę ciągłości działania i odtworzenia z kopii, ale dopiero po potwierdzeniu, że środowisko jest oczyszczone.
- Nie płać automatycznie okupu. Zapłata nie gwarantuje odszyfrowania ani usunięcia danych z rąk przestępcy.
- Zgłoś incydent do właściwych zespołów reagowania, w tym CERT Polska, oraz przeanalizuj obowiązki wynikające z RODO.
- Udokumentuj cały przebieg incydentu, decyzje zarządcze i ocenę ryzyka.
Jeżeli zaatakowane systemy przetwarzają dane osobowe, organizacja powinna równolegle prowadzić analizę, czy spełnione są przesłanki zgłoszenia naruszenia do Prezesa UODO. W praktyce ocena powinna obejmować zakres danych, liczbę osób, czas niedostępności, możliwość odtworzenia danych, prawdopodobieństwo wykorzystania danych przez przestępca oraz skutki dla osób, których dane dotyczą.
Czy płacić okup i czy da się usunąć ransomware
Z punktu widzenia zarządzania ryzykiem co do zasady nie należy płacić okupu. Powody są praktyczne i prawne. Po pierwsze, brak gwarancji, że przestępca przekaże klucz albo że narzędzie pozwoli rzeczywiście odszyfrować wszystko. Po drugie, dane mogły już zostać skopiowane. Po trzecie, zapłata może zachęcać do ponownych ataków.
Usuwanie ransomware trzeba oddzielić od odzyskiwania danych. Samo usunąć ransomware z urządzenia nie oznacza odzyskania plików. Najpierw należy potwierdzić wariant infekcji, zabezpieczyć materiał dowodowy i sprawdzić, czy dla danej rodziny istnieją oficjalne dekryptory publikowane przez zaufane źródła bezpieczeństwa. Dopiero potem można przejść do czyszczenia środowiska i odtwarzania. W wielu przypadkach najbezpieczniejszą drogą jest przebudowa systemu z czystych obrazów i odtworzenie danych z backupu.
Ransomware a obowiązki firmy na gruncie RODO i krajowych regulacji
Podstawą są przepisy RODO, ale nie tylko. Administrator danych powinien prowadzić dokumentację naruszeń zgodnie z art. 33 ust. 5 RODO, nawet gdy zgłoszenie do organu nie było wymagane. Jeżeli firma korzysta z podmiotów przetwarzających, znaczenie ma też umowa powierzenia oraz obowiązek niezwłocznego informowania administratora o incydencie po stronie procesora.
W zależności od sektora zastosowanie mogą mieć również przepisy krajowe dotyczące cyberbezpieczeństwo i obowiązki sektorowe. Dla niektórych podmiotów znaczenie ma ustawa o krajowym systemie cyberbezpieczeństwa. Niezależnie od formalnej kwalifikacji podmiotu standardem powinny być: polityka zarządzania incydentami, analiza ryzyka, plan ciągłości działania, szkolenia oraz regularne testy zabezpieczeń.
Z perspektywy odpowiedzialności zarządczej istotne jest nie tylko to, jak firma reaguje na ataki, ale czy wcześniej wdrożyła adekwatne środki. Ocena organu nadzorczego zwykle obejmuje zarówno sam incydent, jak i przygotowanie organizacji przed zdarzeniem.
Praktyczny plan minimum dla przedsiębiorcy
- wdrożenie kopii 3-2-1 z co najmniej jedną kopią offline,
- wieloskładnikowe logowanie do poczty, VPN i paneli administracyjnych,
- aktualizacje krytycznych systemów i ograniczenie ekspozycji usług zdalnych,
- segmentacja sieci i ograniczenie uprawnień lokalnych administratorów,
- filtry pocztowe, ochrona endpointów i monitorowanie logów,
- procedura zgłaszania podejrzane wiadomości oraz regularny phishing test,
- gotowy plan reakcji na incydent z przypisaniem ról: IT, zarząd, prawnik, DPO, komunikacja,
- rejestr naruszeń i wzory oceny ryzyka pod kątem art. 33 i 34 RODO.
Firmy najczęściej przegrywają nie dlatego, że nie miały żadnych zabezpieczeń, ale dlatego, że zabrakło spójności: backup był dostępny z tej samej domeny, hasła były współdzielone, a procedura reakcji istniała tylko na papierze. Ochrona przed ransomware wymaga połączenia środków technicznych, organizacyjnych i prawnych.
FAQ
Jakie są objawy ransomware?
Najczęstsze objawy ransomware to brak dostępu do plików, zmiana ich rozszerzeń i pojawienie się notatki z żądaniem okupu. Dodatkowo mogą wystąpić spowolnienie systemu, wyłączony program antywirusowy, nietypowe logowania, masowe operacje na danych i brak dostępu do udziałów sieciowych lub kopii.
Co powinno się zrobić w przypadku ataku ransomware?
Najpierw trzeba odizolować zainfekowane urządzenia i zabezpieczyć ślady incydentu. Następnie należy zablokować przejęte konta, ocenić skalę zdarzenia, sprawdzić, czy doszło do wycieku danych, uruchomić procedurę odtworzenia i przeanalizować obowiązki zgłoszeniowe do CERT Polska oraz, gdy incydent dotyczy danych osobowych, do Prezesa UODO na podstawie art. 33 RODO.
Na czym polegają ataki typu ransomware?
Ataki typu ransomware polegają na zaszyfrowaniu danych albo zablokowaniu dostępu do systemu w celu wymuszenia pieniędzy. W bardziej zaawansowanych wariantach atakujący najpierw kradną dane, a dopiero potem szyfrują środowisko i grożą ich publikacją, jeśli firma nie spełni żądania okupu.
Jakie są przykłady ataków hakerskich?
Do najczęstszych przykładów należą ransomware, phishing, przejęcie kont pocztowych, włamania przez luki w zabezpieczeniach, ataki na usługi zdalne, malware wykradający dane uwierzytelniające oraz ataki DDoS. W praktyce ransomware często zaczyna się właśnie od phishingu lub wykorzystania niezałatanej podatności.